


Für IT-Leitung, Informationssicherheit und Personalwesen
Phishing-Simulation oder Phishing-Training: wir üben das Erkennen
Eine Phishing-Simulation schickt Testmails in echte Postfächer und zählt, wer klickt. Das bieten wir nicht an. Wir liefern das Training dazu: 90 Minuten Security Awareness, in denen dieselbe Mail als Entscheidung im Raum liegt – dazu der Anruf, der USB-Stick, der QR-Code und das offene WLAN, die eine Testmail nie abbilden kann.
Was wir statt einer Phishing-Simulation auf den Tisch stellen
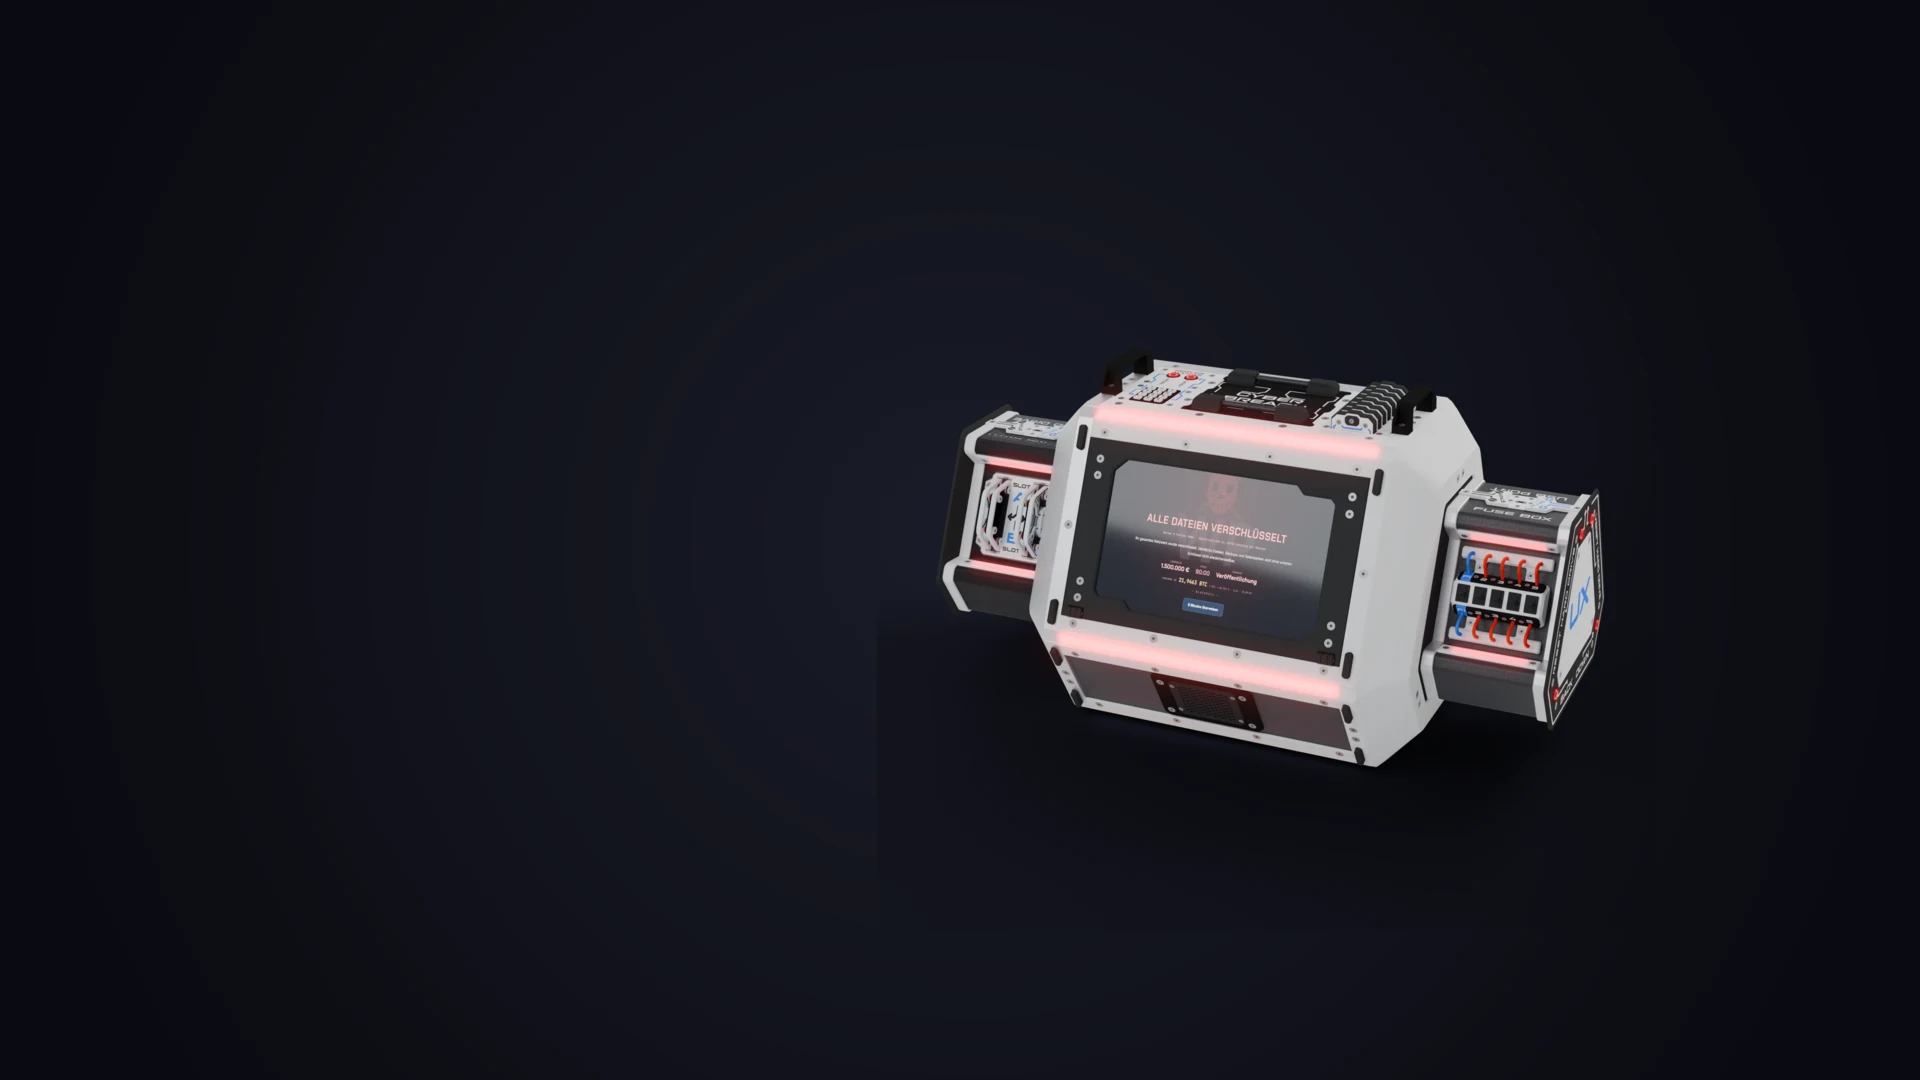
Spielboxen in Ihrem Raum, bis zu acht Personen je Box, bis zu 160 an einem Ort. Das Spiel dahinter heißt Cyber Breach.
Die Mail
Vor dem Team statt im Postfach
In einem nachgebauten Postfach mit rund 40 Nachrichten steckt die eine von gestern, 16:55 Uhr. Absender ist der echte Name Ihrer Geschäftsführung, die Domain sieht Ihrer zum Verwechseln ähnlich und existiert nur auf dem Bildschirm der Box.
Die Entscheidung
Wird laut getroffen
Acht Personen stehen um eine Box und müssen sich einigen. Wer erklären muss, warum eine Mail echt aussieht, prüft die Absenderadresse zum ersten Mal Zeichen für Zeichen.
Der Meldeweg
Einmal wirklich gegangen
Richtig ist nicht löschen, sondern melden. Erst die Meldung sperrt das Konto, beendet die Sitzungen und setzt das Backup-Passwort neu. Danach läuft die Geschichte weiter.
- 12 Sicherheitsthemen
- 13 Stationen
- Live-Punktestand je Team
- Teilnahmebestätigung per Mail
Die vier Wege, auf denen ein Angreifer um den Filter herum kommt
Eine Mailkampagne misst einen einzigen davon. Im Training kommen alle vier in derselben Geschichte vor, und drei davon sind Fallen mit Punktabzug.
[02:14:07] BLACKVEIL Anmeldung t.admin von unbekannter Adresse
> Patient Null finden. Konto sperren. Melden.
-
08QR-Codes
Am Filter vorbei ins Bild
Für einen Mailfilter ist ein QR-Code ein Bild. Er trägt keinen lesbaren Link, deshalb entscheidet die Kamera im Telefon und nicht die Technik im Rechenzentrum.
Parkautomaten in Deutschland, 2024: Gefälschte Codes über den echten führten auf nachgebaute Bezahlseiten. Die Polizei warnte öffentlich vor der Masche. Quelle: heise online, 29.11.2024
Nach dem Scan die Adresse lesen. Zahlungen laufen über die offizielle App.
-
11Offene Netze
Unterwegs filtert niemand
Im Zug, im Hotel und am Flughafen entscheidet keine Firmentechnik mehr mit. Ein offenes Netz mit passendem Namen bekommt jede Anmeldung, die darüber läuft.
Australien, 2024: Die Bundespolizei klagte einen Mann an, der an Flughäfen und in Flugzeugen WLANs mit dem Namen der Fluggesellschaft betrieb. Nachgebaute Anmeldeseiten sammelten die Zugangsdaten ein. Quelle: Bleeping Computer, 01.07.2024
Unterwegs Mobilfunk oder Firmen-VPN, keine Anmeldung in offenen Netzen.
-
12Phishing
Die Mail, die durch den Filter kommt
Filter fangen die Masse ab. Übrig bleibt die gezielte Mail mit richtigem Namen, passendem Anlass und einer Absenderdomain, die sich um ein Zeichen unterscheidet.
Deutscher Bundestag, 2015: Der Einbruch ins Parlamentsnetz begann mit Mails, deren Absender auf eine Adresse der Vereinten Nationen gefälscht war. Der Link führte auf eine präparierte Seite. Quelle: heise online, 12.09.2015
Absender Zeichen für Zeichen lesen, Link vor dem Klick anzeigen, dann melden.
-
13Anrufe
Der Weg ganz ohne Postfach
Kein Mailfilter hört mit, wenn das Telefon klingelt oder eine Videokonferenz startet. Genau dort werden Zahlungen und Freigaben erfragt.
Arup, 2024: Im Hongkonger Büro nahm ein Mitarbeiter an einer Videokonferenz mit künstlich erzeugten Kollegen teil. Anschließend veranlasste er Zahlungen von rund 25 Millionen US-Dollar. Quelle: Fortune, 17.05.2024
Rückruf über die bekannte Nummer. Freigaben nie allein am Telefon.
Dann fehlt Ihnen der Teil, den keine Testmail abbildet: Telefon, Datenträger, QR-Code und offene Netze. Sagen Sie uns Gruppengröße und Wunschtermin, den Rest rechnen wir.
Simulation und Training, ehrlich gegenübergestellt
Die beiden Wege messen und üben Verschiedenes. Hier steht, an welcher Stelle sie sich unterscheiden – auch dort, wo die Simulation im Vorteil ist.
| Merkmal | Phishing-Simulation | Training im Spiel |
|---|---|---|
| Wo die Mail ankommt | im echten Postfach der Belegschaft | auf einem Bildschirm, den wir mitbringen |
| Was gemessen wird | Klick-, Eingabe- und Meldequote über Monate | Entscheidungen an 13 Stationen, als Punktestand je Team |
| Rückmeldung | Landeseite direkt nach dem Klick | Auflösung im Raum, danach eine Mail je Person |
| Angriffswege | Mail, teils auch Kurznachricht | Mail, Telefon, USB-Stick, QR-Code, offenes WLAN |
| Aufwand im Kalender | läuft nebenher | ein Termin von rund zwei Stunden |
| Mitbestimmung | personenbezogene Auswertung, Abstimmung naheliegend | Punktestand je Team, Einzelauswertung nur an die Person |
| Vertragsform | häufig ein Jahresabonnement | ein Termin, einzeln beauftragt |
| Wiederholung | mehrmals im Jahr | ein fester Termin, auf Wunsch jährlich |
| Bieten wir an | nein | ja, vor Ort und per Post |
Dafür ist die Simulation gut
Sie liefert eine Zahl, die sich über Monate vergleichen lässt
Sie braucht keinen Termin im Kalender und keinen Raum
Sie zeigt der Leitung schwarz auf weiß, dass das Thema im Haus bearbeitet wird
Das bleibt dabei offen
Gemessen wird ein Klick, nicht das Verhalten am Telefon oder am fremden USB-Stick
Nach der Landeseite ist die Situation vorbei, geübt wurde kein Handgriff
Eine Auswertung, wer wann geklickt hat, ist zur Verhaltenskontrolle geeignet – nach § 87 Abs. 1 Nr. 6 BetrVG genügt bereits diese Eignung für die Mitbestimmung
Was passiert ist, wenn eine Mail oder Stimme geglaubt wurde
Diese vier Fälle sind öffentlich dokumentiert. Im Debriefing stehen sie neben der Station, die dasselbe Muster gespielt hat. Schadenshöhen sind gerundet.
Nicht die Mail war der Weg hinein, sondern der Hörer. Ein zehnminütiges Gespräch mit dem eigenen Helpdesk öffnete den Zugang und kostete den Konzern rund 100 Millionen US-Dollar.
Methode: Vishing · Quelle: heise online, 06.10.2023Ein Mann meldete eine Firma auf den Namen eines echten Zulieferers an und schickte zwei Jahre lang gefälschte Rechnungen. Beide Konzerne zahlten zusammen über 100 Millionen US-Dollar.
Methode: CEO Fraud · Quelle: NBC News, 25.03.2019Betrüger schrieben im Namen des Vorstandsvorsitzenden an die Buchhaltung. Abgeschrieben wurden am Ende rund 42 Millionen Euro.
Methode: CEO Fraud · Quelle: Handelsblatt, 29.08.2017Beim Nürnberger Kabelhersteller erbeuteten Täter mit gefälschten Dokumenten und Identitäten rund 40 Millionen Euro.
Methode: CEO Fraud · Quelle: Handelsblatt, 16.08.2016


Vier Zahlen aus dem Bericht 2026
Der Freistaat hat den Bericht am 31.08.2026 vorgestellt.
Ein Zuwachs von 1,7 Prozent gegenüber 2024.
Quelle: Bericht zur Cybersicherheit in Bayern 2026, LKA BayernAbgefangen in den Postfächern bayerischer Behörden, Jahr 2025.
Quelle: Bericht zur Cybersicherheit in Bayern 2026, LSIDer Ausgangspunkt liegt damit außerhalb deutscher Zuständigkeit.
Quelle: Bericht zur Cybersicherheit in Bayern 2026Im Cyber Defence Center des Freistaats, 10 Prozent mehr als im Vorjahr.
Quelle: Bericht zur Cybersicherheit in Bayern 2026
Erst der Termin, dann die Messung
Beginnen Sie mit dem Training, messen Sie danach. So trifft die erste Testkampagne auf eine Belegschaft, die den Meldeweg kennt und einen Verdacht formulieren kann.
Wir liefern den Termin, nicht die Kampagne
Wenn die Frage als Entweder-oder gestellt wird, ist sie falsch gestellt. Eine Simulation misst über Monate, ob die Aufmerksamkeit hält. Ein Trainingstermin baut sie an einem Nachmittag überhaupt erst auf, mit einer gemeinsamen Erinnerung im ganzen Haus.
Für die Kampagne im Postfach brauchen Sie einen Softwareanbieter, und wir vermitteln keinen. Diese Trennung ist Absicht: Wir sehen Ihre Systeme nicht und wollen sie nicht sehen.
Von Ihnen brauchen wir dafür nichts. Wir nehmen die Angaben, die öffentlich im Internet über Ihr Haus stehen: Logo, Firmenname, Abteilungsnamen und den Namen der Geschäftsführung, gefunden auf Website, Impressum und Karriereseite. Damit wird das Spiel gebrandet, vom Postfach bis zum Erpresserschreiben.
Welche zwölf Themen dabei vorkommen, steht im Security-Awareness-Training. Was eine Schulung allgemein leisten kann, steht unter IT-Sicherheitsschulung für Mitarbeiter.
Wir sind kein Simulationsanbieter
Wir versenden keine Testmails, betreiben keine Landeseiten und werten keine echten Postfächer aus. Von Ihnen brauchen wir keine Mailadressen und keine Zugangsdaten.
Die Domain, die Ihrer ähnlich sieht, wird auf dem Bildschirm der Spielbox angezeigt und nicht registriert. Das Spiel ist zu keinem Zeitpunkt live und von außen nicht erreichbar, es läuft in einem geschlossenen System vor Ort. Was am Termin entsteht, bleibt vertraulich und wird danach gelöscht.
Ein Nachmittag, nach dem der Meldeweg jedem bekannt ist
Schreiben Sie uns Gruppengröße, Adresse und ein Zeitfenster. Das Angebot liegt innerhalb eines Werktags bei Ihnen, alles inklusive.
Was dieses Training ausdrücklich nicht ist
- Keine Simulation auf Ihren echten Systemen. Kein Versand an Ihre Adressen, keine Messung in Ihrem Postfach, kein Zugriff auf Ihre Infrastruktur.
- Keine Zertifizierung. Die Teilnahmebestätigung nennt Datum, Namen und Themen. Sie ersetzt keine zertifizierte Schulung und keine Prüfung.
- Keine Pflichtschulung. Der Termin erfüllt für sich genommen keine gesetzliche Vorgabe. Was dazu allgemein gilt, steht unter NIS2 und Mitarbeiterschulung.
- Keine Beratung, kein Audit, kein Penetrationstest. Wir prüfen keine Technik. Wir arbeiten an dem, was Menschen unter Zeitdruck entscheiden.
Fragen aus der IT-Leitung
Können Sie für uns eine Phishing-Simulation durchführen?
Nein. Wir versenden keine Testmails an echte Adressen. Unser Beitrag ist der Trainingstermin, in dem die gefälschte Mail im Spiel liegt. Wer eine Messkampagne im Postfach braucht, ist bei einem Softwareanbieter richtig.
Wir haben schon eine Kampagne. Bringt der Termin dann noch etwas?
Er deckt die Wege ab, die eine Mailkampagne nicht erreicht: Telefon, Datenträger, QR-Code und offene Netze. Außerdem wird der Meldeweg einmal wirklich gegangen, statt nur auf einer Landeseite zu stehen.
Erfährt die Führungskraft, wer auf die Mail hereingefallen ist?
Niemand. Im Raum läuft der Punktestand je Team, nicht je Person, und die persönliche Auswertung geht per Mail nur an die Person selbst. Eine namentliche Liste, wer hereingefallen ist, erstellen wir nicht.
Brauchen wir dafür den Betriebsrat?
Das entscheidet Ihr Haus, und wir beraten dazu nicht. Der übliche Streitpunkt entfällt hier aber: Es geht keine personenbezogene Auswertung an den Arbeitgeber, weder als Liste noch auf Nachfrage.
Ist die gefälschte Domain im Spiel echt registriert?
Nein. Sie wird auf dem Bildschirm der Spielbox angezeigt, mehr nicht. Es geht keine Mail hinaus, und es kommt keine an.
Wie viele Personen erreichen wir an einem Termin?
Bis zu acht je Spielbox, und wir stellen so viele Boxen auf, wie Ihre Gruppe braucht. Alle spielen gleichzeitig, deshalb wächst die Dauer mit der Gruppe nicht mit. An einem Ort spielen bis zu 160 Personen gleichzeitig, standortübergreifend bis zu 200. Eine Steckdose brauchen die Boxen nicht, die verbauten Akkus reichen für bis zu 14 Stunden Spielgeschehen.
Geht das auch für verteilte Teams?
Ja. Innerhalb des Einzugsgebiets stehen die Boxen am selben Tag an mehreren Adressen, und die Teams messen sich über die Standorte hinweg. Alles Weitere geht per Post deutschlandweit und nach Österreich, siehe Cyber Breach per Post.
Wie oft sollten wir das wiederholen?
Das entscheidet Ihr Sicherheitskonzept. Möglich ist, den Termin einmal im Jahr auf einen Anlass zu legen, der ohnehin stattfindet, und die Messung dazwischen weiterlaufen zu lassen.
Ihr Angebot in 24 Stunden
Sagen Sie uns Anlass, Gruppengröße und Wunschtermin – Sie bekommen ein konkretes Angebot innerhalb eines Werktags. Vor Ort sind Anlieferung, Aufbau, Technik, Spielleitung und Abbau darin enthalten.
- München und 100 Kilometer drumherum
- Cyber Breach auch per Post: deutschlandweit und nach Österreich
- Angebot in 24 Stunden, mit allem drin
Lieber telefonisch? 0151 5908 8694, täglich 8:00 bis 20:00 Uhr.