


Für Geschäftsführung, Informationssicherheit und Personalwesen
NIS2-Schulung für Mitarbeiter: der Praxistermin neben Ihrer Schulungsreihe
Wir liefern kein Compliance-Paket, sondern 90 Minuten Security Awareness für die ganze Belegschaft: zwölf Themen, 13 Stationen, bis zu acht Personen je Spielbox. Danach kommt automatisch eine Teilnahmebestätigung per Mail – ein Beleg über Datum, Namen und Themen, kein Zertifikat und keine Pflichtschulung.
Diese Seite ersetzt keine Rechtsberatung
Was hier zur Richtlinie steht, ist ein grober Überblick und bewusst vorsichtig formuliert. Maßgeblich sind der Wortlaut der Richtlinie und die nationale Umsetzung. Der rechtliche Teil dieser Seite wird anwaltlich gegengelesen und bei Änderungen nachgezogen.
Ob Ihr Haus betroffen ist, welche Maßnahmen es ergreifen muss und wie es sie nachweist, klären Sie mit Ihrer Rechtsberatung. Wir sagen dazu nichts, was wir nicht wissen können.
Was der Praxistermin für Ihre Belegschaft leistet
Das Spiel dahinter heißt Cyber Breach. Es läuft auf physischen Boxen mit Bildschirm, Tastenfeld und Wechselplatten, gebrandet auf Ihr Haus.
Reichweite
Die ganze Belegschaft, nicht nur die IT
Buchhaltung, Vertrieb und Empfang bekommen dieselbe gefälschte Mail wie die Technik. Bis zu acht Personen je Box, bis zu 160 an einem Ort, alle gleichzeitig und gegeneinander.
Inhalt
Cyberhygiene als Handgriff
Phishing und Meldeweg, zweiter Faktor, Passwörter, fremde Datenträger, offene Netze, Netztrennung und der richtige Wiederherstellungspunkt eines Backups. Zwölf Themen, jedes an einer Station.
Was danach vorliegt
Datum, Namen, Themen
Die Teilnahmebestätigung wird automatisch erstellt und per Mail verschickt. Sie belegt die Teilnahme an dieser Veranstaltung. Ob sie in Ihre Nachweisdokumentation passt, entscheidet Ihr Haus mit seiner Rechtsberatung.
- vor Ort in München und 100 km Umkreis
- per Post deutschlandweit und nach Österreich
- Deutsch oder Englisch, ohne Aufpreis
- keine Zugangsdaten, keine echten Systeme
Die Stationen, die den Stoff der Cyberhygiene abbilden
Ein übermüdeter Administrator klickt um 16:55 Uhr auf eine Mail vom Chef. Nachts um 02:14 Uhr übernehmen die Angreifer die Server, am Morgen läuft auf jedem Bildschirm ein Erpresserschreiben, und Ihr Team beginnt.
-
01Zwei-Faktor
Zugänge, die nur ein Passwort schützt
Ein gestohlenes Passwort genügt, solange kein zweiter Faktor davorsteht. Zugänge aus abgeschlossenen Projekten überleben jede Umstellung und fallen genau dabei durch.
Change Healthcare, 2024: Angreifer meldeten sich mit gestohlenen Zugangsdaten an einem Fernzugriffsportal ohne zweiten Faktor an. Kurz darauf standen die Abrechnungssysteme still. Quelle: Bleeping Computer, 30.04.2024
Jeder Fernzugang bekommt einen zweiten Faktor, auch der bei Dienstleistern.
-
10Backups
Wiederanlauf statt Sicherungsdatei
Es zählt nicht die vorhandene Sicherung, sondern der Betrieb, der nach einem Vorfall weiterläuft. Das entscheidet sich am Wiederherstellungspunkt und an der geübten Rückspielung.
Universitätsklinikum Düsseldorf, 2020: Nach der Verschlüsselung meldete sich das Haus von der Notfallversorgung ab. Die Zahl der Operationen sank von bis zu 120 auf höchstens 15 am Tag. Quelle: heise online, 15.09.2020
Wiederherstellung üben, Wiederanlaufzeiten festhalten, Sicherungen getrennt lagern.
-
12Phishing
Der Einstieg, der gemeldet gehört
Eine erkannte Phishing-Mail ist ein Vorfall und kein Ärgernis. Erst die Meldung sperrt Konten, beendet Sitzungen und macht den Zeitpunkt später nachvollziehbar.
Deutscher Bundestag, 2015: Mails mit gefälschter Absenderadresse der Vereinten Nationen führten auf eine präparierte Seite. Der Vorfall beschäftigte das Parlament über Jahre. Quelle: heise online, 12.09.2015
Meldeweg kennen, Meldung vor Löschung, Uhrzeit und Absender festhalten.
-
13Anrufe
Die Freigabe am Telefon
Angreifer rufen an, wenn sie Zugangsdaten haben und nur noch eine Bestätigung brauchen. Ein hilfsbereiter Helpdesk ist dann der letzte offene Weg.
MGM Resorts, 2023: Die Angreifer fanden Kontaktdaten eines Mitarbeiters im Netz und riefen den Helpdesk an. Nach zehn Minuten hatten sie Zugang, der Konzern bezifferte den Effekt später auf rund 100 Millionen US-Dollar. Quelle: heise online, 06.10.2023
Rückruf über die hinterlegte Nummer, Identität über einen zweiten Kanal prüfen.
Dann hilft ein Termin, der belegbar stattgefunden hat, mit Datum, Namen und Themenliste. Ob Ihr Kunde das als Nachweis akzeptiert, entscheidet er.
Was die Richtlinie zu Schulungen nennt
Die Richtlinie (EU) 2022/2555 verlangt von betroffenen Einrichtungen Maßnahmen des Risikomanagements im Bereich der Cybersicherheit. Zwei Stellen berühren das Thema Schulung.
Die Leitungsebene
Schulungen der Leitungsorgane
Die Richtlinie nennt Schulungen für die Leitungsorgane betroffener Einrichtungen und sieht vor, dass diese die Risikomanagementmaßnahmen billigen und ihre Umsetzung überwachen. Vergleichbare Schulungen für die Beschäftigten sind dort als Angebot angesprochen.
Der Maßnahmenkatalog
Cyberhygiene und Schulungen
Im Katalog der Risikomanagementmaßnahmen steht in Artikel 21 Absatz 2 Buchstabe g der Punkt „Konzepte und Verfahren für Cyberhygiene und Schulungen im Bereich der Cybersicherheit“. Schulung steht dort neben den technischen Maßnahmen, nicht an deren Stelle.
Was hier bewusst nicht steht: Fristen, Höhen möglicher Sanktionen, eine Einschätzung zum Stand der nationalen Umsetzung und die Aussage, ein einzelner Termin genüge einer Vorgabe. Das gehört in die Hände Ihrer Rechtsberatung und ändert sich unabhängig von dieser Seite.
Wer betroffen sein kann
Der Anwendungsbereich knüpft an zwei Dinge an: an den Sektor und an die Größe des Hauses. Die Richtlinie unterscheidet Sektoren mit hoher Kritikalität und weitere kritische Sektoren, von Energie, Verkehr und Gesundheit bis zu Post, Abfall, Chemie, Lebensmitteln und Teilen des verarbeitenden Gewerbes.
Betroffen sind der Grundregel nach mittlere und große Unternehmen in diesen Sektoren. Kleinere Häuser können in bestimmten Fällen ebenfalls erfasst sein. Die genaue Zuordnung steht in den Anhängen der Richtlinie und in der nationalen Umsetzung.
Warum es auch ohne eigene Betroffenheit ankommt
Viele mittelständische Häuser stoßen über ihre Kunden auf das Thema. Wer an eine betroffene Einrichtung liefert, wird entlang der Lieferkette nach Nachweisen gefragt. Für Zulieferer kann das der Anlass sein, sich mit Schulung zu befassen.
Drei Fragen helfen beim Einstieg: In welchem Sektor sind wir tätig, wie groß sind wir gemessen an Beschäftigten und Umsatz, und liefern wir an Häuser, die selbst betroffen sein könnten. Die Antworten sind die Grundlage für das Gespräch mit Ihrer Rechtsberatung.
Vier Zahlen, die in der Geschäftsführung ankommen
Der Freistaat hat den Bericht zur Cybersicherheit in Bayern 2026 am 31.08.2026 vorgestellt. Vier Zahlen daraus.
Gegenüber 2024 ein Plus von 1,7 Prozent.
Quelle: Bericht zur Cybersicherheit in Bayern 2026, LKA BayernVon 195 Fällen im Jahr 2024 auf 230 im Jahr 2025.
Quelle: Bericht zur Cybersicherheit in Bayern 2026Gezählt im Jahr 2025 im Freistaat.
Quelle: Bericht zur Cybersicherheit in Bayern 2026Ermittlungen laufen dann über Landesgrenzen hinweg.
Quelle: Bericht zur Cybersicherheit in Bayern 2026Zwei Fälle aus der Lieferkette
Veröffentlichte Vorfälle. Beide begannen mit einer Aktualisierung, der alle vertraut haben.
Der Angriff kam über die Aktualisierung einer ukrainischen Steuersoftware in der Lieferkette. Die Welle verursachte insgesamt mindestens 10 Milliarden US-Dollar Schaden.
Methode: Lieferkette · Quelle: heise online, 27.06.2020Eine manipulierte Aktualisierung der Verwaltungssoftware Orion brachte eine Hintertür zu weniger als 18.000 Kunden. Gezielt weiterverfolgt wurden davon rund 100 Unternehmen und neun US-Behörden.
Methode: Lieferkette · Quelle: SolarWinds, SEC-Meldung 8-K, 14.12.2020
Die Standorte spielen gegeneinander
Im Einzugsgebiet bauen wir parallel auf, weiter entfernte Häuser bekommen die Boxen per Post. Gespielt wird zur selben Stunde, die Wertung läuft zusammen. Eine Steckdose brauchen die Boxen nicht, die verbauten Akkus reichen für bis zu 14 Stunden Spielgeschehen.
Eine Jahresreihe aus drei Terminen
So lässt sich der Praxistermin einordnen. Der Vorschlag ist eine Anregung für die Planung und keine Empfehlung zur Erfüllung einer Vorgabe.
Grundlagenschulung
Zu Jahresbeginn, mit den Regeln, dem Meldeweg und den Vorgaben Ihres Hauses. Dieser Teil kommt von Ihrer IT, Ihrer Rechtsberatung oder einem Schulungsanbieter und wird dokumentiert.
Praxistermin
Im Jahresverlauf: 90 Minuten Cyber Breach, acht Personen je Spielbox, bis zu 160 an einem Ort. Danach eine Auswertung je Person und die Teilnahmebestätigung.
Auffrischung
Gegen Jahresende, kurz gehalten: die Fälle aus dem eigenen Haus, die Änderungen an den Regeln und die Frage, was aus dem Praxistermin hängen geblieben ist.

Das Briefing läuft für alle Teams gleichzeitig 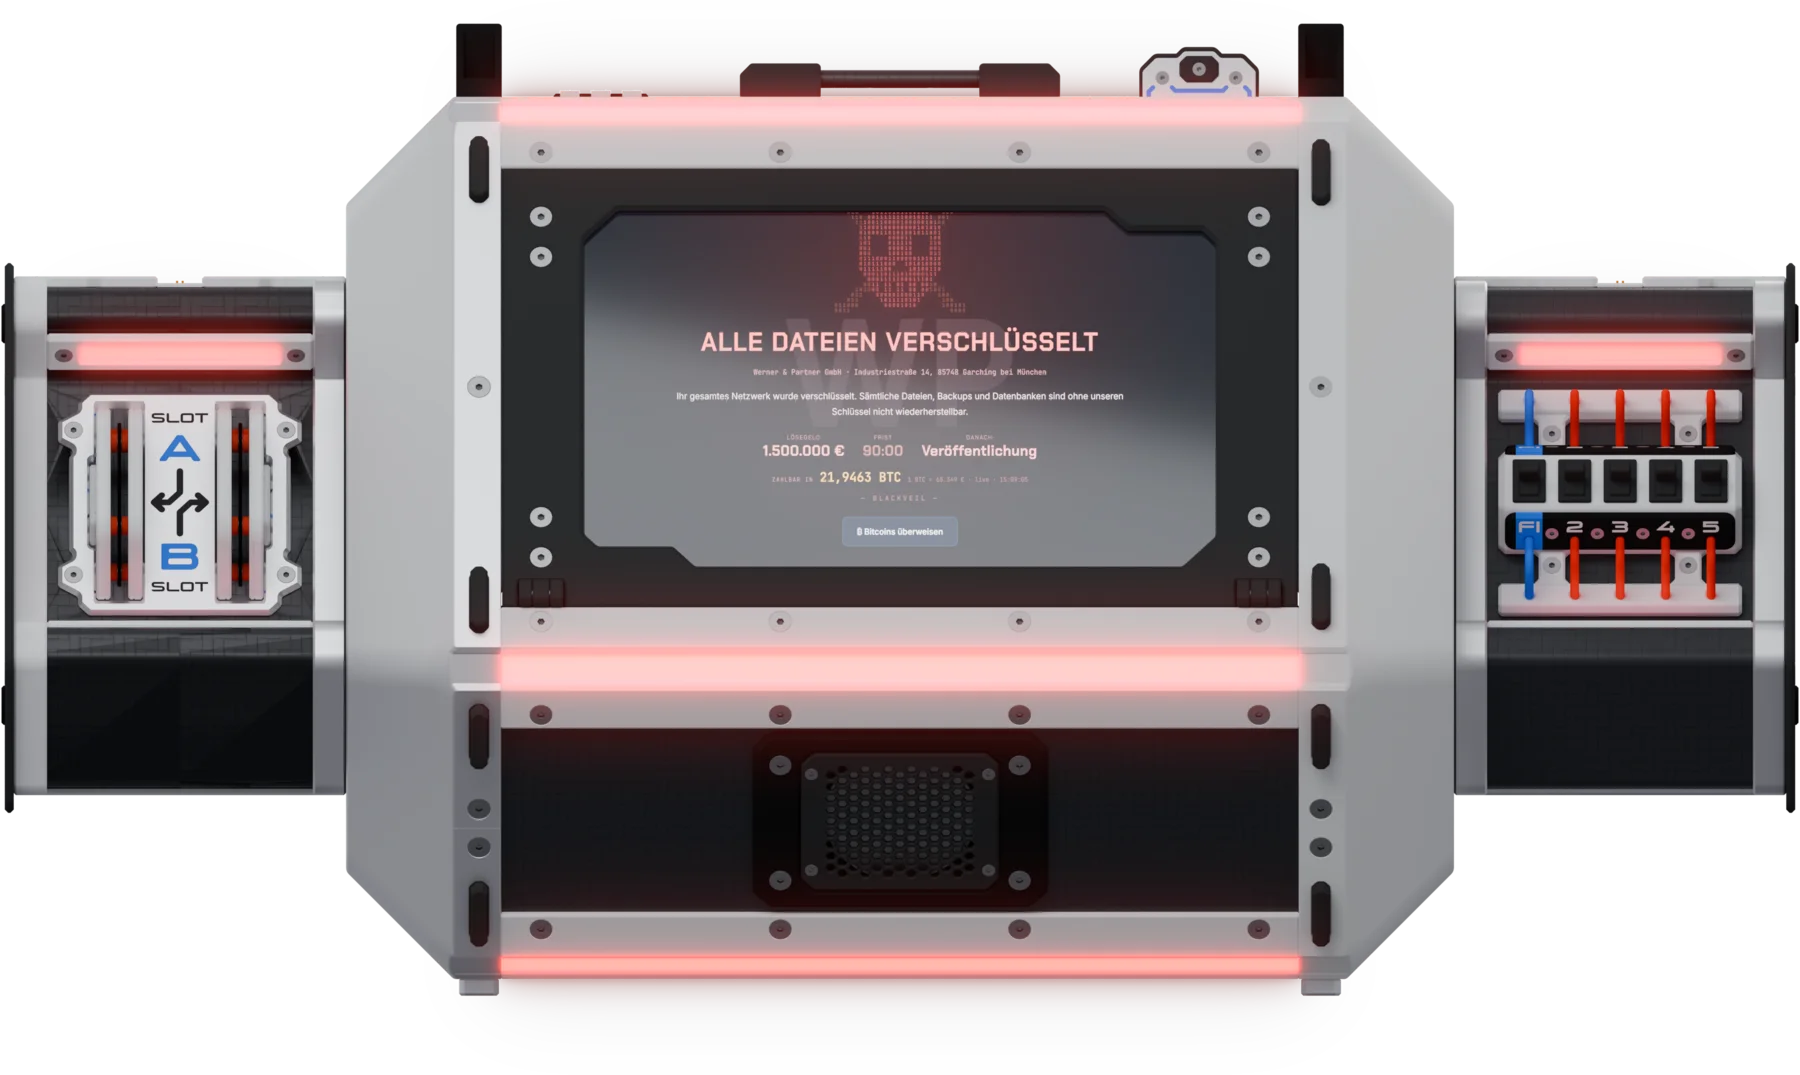
Acht Personen je Box 
Die Technik steckt in der Box, nicht im Browser
Was der Termin beiträgt und was er nicht kann
Er kann den Stoff der Cyberhygiene an einem Nachmittag durch die ganze Belegschaft tragen, den Meldeweg einmal wirklich gehen lassen und ein Datum mit Namens- und Themenliste erzeugen. Er steht damit neben einer Grundlagenschulung, nicht an ihrer Stelle.
Er kann nicht eine Pflicht erfüllen, eine Nachweisdokumentation ersetzen oder Ihrem Haus bescheinigen, dass es einer Vorgabe genügt. Wer Ihnen das zusagt, verkauft eine Sicherheit, die er nicht geben kann.
Die Grundlagenschulung vermittelt die Regeln Ihres Hauses und wird dokumentiert. Der Praxistermin sorgt dafür, dass diese Regeln einmal unter Zeitdruck angewendet wurden. Beides zusammen ergibt eine Reihe.
Welche zwölf Themen im Einzelnen vorkommen, steht im Security-Awareness-Training. Was eine Schulung allgemein leisten kann, steht unter IT-Sicherheitsschulung für Mitarbeiter.
Teilnahmebestätigung und Auswertung
Die Teilnahmebestätigung erstellen wir automatisch und schicken sie per Mail: Datum, Name und die behandelten Themen. Sie ist kein Zertifikat, keine bestandene Prüfung und ersetzt keine zertifizierte Schulung.
Die persönliche Auswertung ist etwas anderes. Sie nennt Teamfoto, Punkte, Platzierung und die eigenen Entscheidungen an den vier Fallen und geht ausschließlich an die spielende Person.
Für einen Betriebsrat ist das der entscheidende Punkt: Es geht keine personenbezogene Auswertung an den Arbeitgeber. Eine solche Liste wäre zur Leistungs- und Verhaltenskontrolle geeignet, und nach § 87 Abs. 1 Nr. 6 BetrVG genügt bereits diese Eignung.
Der Baustein, den Ihre Reihe noch nicht hat
Nennen Sie Belegschaftsgröße, Standorte und Zeitraum. Das Angebot kommt innerhalb eines Werktags, vor Ort mit Anlieferung, Aufbau, Technik und Abbau.
Vier Sätze zu unserer Rolle
- Keine Rechtsberatung und keine Compliance-Prüfung. Wir sagen Ihnen nicht, ob Ihr Haus betroffen ist und was es nachweisen muss.
- Keine Zertifizierung. Auf der Teilnahmebestätigung stehen Datum, Namen und Themen, mehr nicht. Eine bestandene Prüfung belegt sie nicht.
- Keine Pflichtschulung. Für sich genommen erfüllt der Termin keine gesetzliche Vorgabe, und eine Nachweisdokumentation ersetzt er ebenfalls nicht.
- Kein Audit und keine Simulation auf Ihren Systemen. Wir sehen Ihre Technik nicht. Der Vergleich zur Testmail steht unter Phishing-Simulation oder Training.
Fragen zu NIS2 und Mitarbeiterschulung
Erfüllen wir mit diesem Termin unsere Schulungspflicht?
Nein. Der Termin kann Baustein einer Schulungsreihe sein und ersetzt keine Nachweisschulung. Welche Nachweise Ihr Haus führen muss, klären Sie mit Ihrer Rechtsberatung.
Sind wir überhaupt betroffen?
Das können wir nicht beurteilen. Anknüpfungspunkte sind der Sektor und die Größe des Hauses, dazu Sonderfälle. Die Einordnung im Einzelfall gehört zu Ihrer Rechtsberatung.
Wir sind Zulieferer und werden von Kunden gefragt. Hilft die Bestätigung?
Sie belegt Datum, Namen und Themen einer Veranstaltung. Ob Ihr Kunde das als Nachweis akzeptiert, entscheidet er. Wir sagen dazu nichts, was wir nicht wissen können.
Kann auch die Geschäftsführung teilnehmen?
Ja, und es ist sinnvoll. Im Spiel gibt es keine Rangordnung: Die gefälschte Mail trägt den Namen der Geschäftsführung, und wer sie öffnet, steht an derselben Box wie die Buchhaltung.
Reicht ein Termin im Jahr?
Diese Frage beantwortet Ihr Sicherheitskonzept, nicht wir. Was sich aus der Bauart des Formats sagen lässt: Ein einzelner Termin schärft die Aufmerksamkeit für einen Zeitraum. Ob das Thema danach im Betrieb weiterlebt, entscheidet Ihr Haus.
Was brauchen Sie von uns an Daten?
Keine. Logo, Firmenname, Abteilungsnamen und den Namen der Geschäftsführung nehmen wir aus öffentlichen Quellen: Website, Impressum, Karriereseite. Keine Zugangsdaten, keine echten Systeme, keine echten Mailadressen. Das Spiel ist nie live und von außen nicht erreichbar. Die Rollenverteilung nach Art. 28 DSGVO klären wir vor dem Termin schriftlich.
Unsere Standorte liegen weit auseinander.
Was im Umkreis von München liegt, bekommt eigene Boxen und spielt zur selben Stunde gegen die anderen Adressen. Der Rest läuft über den Versand deutschlandweit und nach Österreich, siehe Cyber Breach per Post.
Was kostet der Praxistermin?
Er richtet sich nach der Zahl der Spielboxen und nach dem Weg, den die Technik nimmt. Schicken Sie uns Zeitraum, Personenzahl und Adresse, das Angebot folgt innerhalb eines Werktags.
Ihr Angebot in 24 Stunden
Sagen Sie uns Anlass, Gruppengröße und Wunschtermin – Sie bekommen ein konkretes Angebot innerhalb eines Werktags. Vor Ort sind Anlieferung, Aufbau, Technik, Spielleitung und Abbau darin enthalten.
- München und 100 Kilometer drumherum
- Cyber Breach auch per Post: deutschlandweit und nach Österreich
- Angebot in 24 Stunden, mit allem drin
Lieber telefonisch? 0151 5908 8694, täglich 8:00 bis 20:00 Uhr.